proxy server adalah suatu komputer yang
biasanya di gunakan server untuk membagi jaringan internet untuk client. nah proxy server ini berfungsi sebagai pembatas dari apa yang
kita inginkan.Tugas dari proxy juga bisa di gunakan block web yang di larang
ya misalnya yang berisi konten porno..
Dalam aktifitas di dunia maya ( internet) sangat erat hubungannya dengan akses ke suatu service ataupun suatu server. Misalnya saat kita melakukan browsing ke suatu situs, Chatting, check email, akses cpanel dan aktifitas – aktifitas lain yang di lakukan di internet. Ada kalanya kita tidak bisa mengakses salah satu service – service tersebut diatas. Misalnya saat kita berada di lingkungkan sekolah, kampus atau perkantoran yang kebanyakan memblocking akses ke IRC, blocking akses ke situs – situs tertentu ( misal ke http://youtube.com dll ), tidak bisa mengakses cpanel dari web dan lain sebagainya. Lantas bagaimana cara nya supaya kita bisa mengakses internet dengan nyaman, tanpa terbatasi oleh pemblockingan akses yang dilakukan oleh sekolah , kampus ataupun kantor ?."Catatan : Ini tidak mengajar sesuatu yang besifat merusak hanya sebuah cara untuk mendapatkan sesuatu yang hilang karena terhalang oleh sebuah kebijakan"
1. Menyetting IP Browser
Kadang ada beberapa website yang tidak bisa kita buka karena IP Address kita telah di blacklist atau entah karena hal lain. Tapi tidak usah repot-repot lari ke warnet hanya karena hal itu, karena kita bisa memanfaatkan layanan Proxy Server agar IP Address kita berubah saat kita sedang browsing. Proxy Server juga berguna jika kita tidak menginginkan web site yang kita akses mengetahui IP Address kita. Biasanya hacker memakai teknik ini untuk menyamar agar tidak terlacak.
Cara Mensetting Browser dengan Proxy
Setelah kita mendapatkan proxy, terlebih dahulu kita harus mensetting browser kita agar bisa menggunakan proxy. Secara garis besar, cara mensetting proxy pada setiap jenis browser adalah sama, hanya saja letaknya sedikit berbeda. Sebagai contoh penulis akan menunjukkan cara mensetting proxy pada Internet Explorer.
1. Jalankan Browser IE(Internet Explorer).
2. Klik Tools – Internet Options.
3. Klik tab Connections lalu klik " LAN Setting " pada pilihan di sebelah kiri bawah.
4. Ceklist pada "Use Proxy Server For ....Bla bla bla ".
5. Isikan IP Proxy yang ada di bawah kemudian port setelah itu klik ok.
Sekarang Anda sudah siap untuk browsing menggunakan proxy.
Berikut adalah daftar beberapa IP Proxy yang dapat di gunakan :
. Free HTTP proxies :
+-----------------------+------------+
: IP : Port :
+-----------------------+------------+
: 200.121.169.218 : 3128 :
: 200.117.229.129 : 3128 :
: 69.243.121.55 : 3382 :
: 155.98.35.3 : 3128 :
: 200.114.158.156 : 3128 :
: 155.98.35.3 : 3127 :
: 200.111.55.10 : 3128 :
: 128.101.191.244 : 3127 :
: 200.108.136.10 : 3128 :
: 200.107.8.158 : 3128 :
+---------------------------------+
. Free Anonymous HTTP proxies:
+------------------------+------------+
: IP : Port :
+------------------------+------------+
: 200.114.158.156 : 3128 :
: 205.150.199.114 : 8080 :
: 82.112.196.50 : 8080 :
+---------------------------------+
. Free 100% Elite Anonymous HTTP proxies :
+-----------------------+------------+
: IP : Port :
+-----------------------+------------+
: 69.243.121.55 : 3382 :
: 155.98.35.3 : 3128 :
: 155.98.35.3 : 3127 :
+------------------------------------+
. Free HTTPS Proxy :
+--------------------+------------+
: IP : Port :
+--------------------+------------+
: 200.206.142.86 : 6588 :
: 69.243.121.55 : 3382 :
+---------------------------------+
. Free SOCKS 4 proxy :
+--------------------+------------+
: IP : Port :
+--------------------+------------+
: 200.109.36.36 : 1080 :
: 200.105.242.142 : 1080 :
: 200.104.32.27 : 1080 :
: 70.185.79.234 : 18844 :
: 70.185.79.234 : 18844 :
+---------------------------------+
. Free SOCKS 5 proxy :
+--------------------+------------+
: IP : Port :
+--------------------+------------+
: 200.109.36.36 : 1080 :
: 200.105.242.142 : 1080 :
: 200.104.32.27 : 1080 :
: 70.185.79.234 : 18844 :
: 70.185.79.234 : 18844 :
+---------------------------------+
2. Ultra Surf (Aplikasi Unblock Proxy)
UltraSurf adalah sebuah aplikasi proxy. Ia akan mem-Bypass semua system 'blocking' Internet Blocking. Dg menggunakan software ini Anda dapat mengakses semua situs yang diblok menggunakan firewall nasional / korporat. Ultrasurf adalah sebuah aplikasi free. Dia 'menghancurkan' semua daftar akses. Application ini hanya menecari daftar proxy yang tercepat dan tersedia. Dia akan secara otomatis mengubah proxy server IE kita ke proxy lokal. Itu berarti applikasi ini akan bekerja sebagai sebuah proxy server. Kebanyakan dari sekolah dan co-operate mem-block situs tertentu seperti orkut , myspace. Dan beberapa situs spt YouTube (utk bandwidth). biasanya mereka menggunakan web proxy utk mem-bypass nya.
Ultrasurf adalah program Exe berukura kecil. Tidak perlu diinstall, cukup dijalanin ...
Fitur
1. 100% free utk mendapatkan 100% informasi dg jalan yang aman.
2.Itu berarti no matter dimana anda berada Anda dapat mengakses 100% internet. Maksudnya no firewalls no restriction, tanpa… he....
3. Biasanya semua ssekolah, universitas dan kantor korporat menggunakan firewall untuk memfilter situs-situ terntetu, sekarang firewall mereka tidak akan berguna atau mereka perlu untuk mengubah rencana mereka.
4. Setiap orang dapat mengakses berbagai jaringan sosial seperti Orkut, Youtube, Myspace, Hi5, Facebook, Linkedin dll. yang biasanya diblok di 99% sekolah dan kantor.
5. 100% real time dan enkripsi nya adalah lebih baik daripada setiap system banking online.
Jika Anda menggunakan browsers seain IE, Anda perlu merubah secara manual setting proxy.
Proxy setting sebagai berikut ..
HTTP Proxy : 127.0.0.1 Port : 9666
Download CODE :
http://www.wujie.net/downloads/ultrasurf/u.zip
http://www.ultrareach.com/company/download.htm
http://rapidshare.com/files/71216473/U88.exe
http://www.box.net/shared/9im3yq3bg9
3. Redirec web
Pada bagian ini yang di maksudkan redirec web iyalah menyembunyikan alamat / ip web yang akan kita buka di balik encripsi dari web site lain, Berikut adalah beberapa web site yang dapat menyembunikan alamat web / IP address dari pantauan proxy server:
http://collegeproxy.cn
http://teenproxy.cn
http://kamisiapmembantu.com
http://pilih.cn
http://proxyhide.cn
http://hiddenproxy.cn
http://proxyusa.cn
http://usa1proxy.cn
http://1serverproxy.cn
http://1proxyserver.cn
http://1proxyweb.cn
http://1webproxy.cn
http://proxyorg.cn
http://proxysource.cn
http://wholeproxy.cn
http://handyproxy.cn
http://www.bywebproxy.com/
tapi kadang yang sering berhasil diriku make we ini yach secara pribadi lah nambah dikit klo gak bisa yang diatas pake yang ini :
- anonymouse.org
- proxybrowsing.com
- w3privacy.com
- ninjacloak.com
- the-cloak.com
- shadowsurf.com
- proxify.com
DLL
4. Injeksi Proxy
Pada bagian ini kita melangkah pada tingkat lanjut untuk melewati awasan proxy melalu sistem proxy itu sendir,ilangkah ini di lakukan jika memang di butuhkan......sebelumnya coba cari tau dolo informasi berikut ini "IP Proxy kalian, Port yang di gunakan, Port server yang terbuka, software yang bisa menghubungkan kita ke mesin tersebut", berikut langkah-langkahnya :
*Access Denied
5. Belum Ketemu solusi no 5
NB :
*Gunakanlah dengan bijak
*Langkah-langkah di atas tidak bersifat merusak hanya untuk mencari sesuatu yang hilang
*JANGAN MENGGANGGU JIKA TIDAK MAU DI GANGGU
*Access Denied akan di tampilkan jika penulis merasa perlu di tampilkan
*Jika IP Proxy dan alamat web sudah tidak dapat di gunakan(terblock / mati)masih banyak
yach kalau kamu orang penasaran cari aja ama pakde google disana banyak kok ^_^ selamat mencoba
Dalam aktifitas di dunia maya ( internet) sangat erat hubungannya dengan akses ke suatu service ataupun suatu server. Misalnya saat kita melakukan browsing ke suatu situs, Chatting, check email, akses cpanel dan aktifitas – aktifitas lain yang di lakukan di internet. Ada kalanya kita tidak bisa mengakses salah satu service – service tersebut diatas. Misalnya saat kita berada di lingkungkan sekolah, kampus atau perkantoran yang kebanyakan memblocking akses ke IRC, blocking akses ke situs – situs tertentu ( misal ke http://youtube.com dll ), tidak bisa mengakses cpanel dari web dan lain sebagainya. Lantas bagaimana cara nya supaya kita bisa mengakses internet dengan nyaman, tanpa terbatasi oleh pemblockingan akses yang dilakukan oleh sekolah , kampus ataupun kantor ?."Catatan : Ini tidak mengajar sesuatu yang besifat merusak hanya sebuah cara untuk mendapatkan sesuatu yang hilang karena terhalang oleh sebuah kebijakan"
1. Menyetting IP Browser
Kadang ada beberapa website yang tidak bisa kita buka karena IP Address kita telah di blacklist atau entah karena hal lain. Tapi tidak usah repot-repot lari ke warnet hanya karena hal itu, karena kita bisa memanfaatkan layanan Proxy Server agar IP Address kita berubah saat kita sedang browsing. Proxy Server juga berguna jika kita tidak menginginkan web site yang kita akses mengetahui IP Address kita. Biasanya hacker memakai teknik ini untuk menyamar agar tidak terlacak.
Cara Mensetting Browser dengan Proxy
Setelah kita mendapatkan proxy, terlebih dahulu kita harus mensetting browser kita agar bisa menggunakan proxy. Secara garis besar, cara mensetting proxy pada setiap jenis browser adalah sama, hanya saja letaknya sedikit berbeda. Sebagai contoh penulis akan menunjukkan cara mensetting proxy pada Internet Explorer.
1. Jalankan Browser IE(Internet Explorer).
2. Klik Tools – Internet Options.
3. Klik tab Connections lalu klik " LAN Setting " pada pilihan di sebelah kiri bawah.
4. Ceklist pada "Use Proxy Server For ....Bla bla bla ".
5. Isikan IP Proxy yang ada di bawah kemudian port setelah itu klik ok.
Sekarang Anda sudah siap untuk browsing menggunakan proxy.
Berikut adalah daftar beberapa IP Proxy yang dapat di gunakan :
. Free HTTP proxies :
+-----------------------+------------+
: IP : Port :
+-----------------------+------------+
: 200.121.169.218 : 3128 :
: 200.117.229.129 : 3128 :
: 69.243.121.55 : 3382 :
: 155.98.35.3 : 3128 :
: 200.114.158.156 : 3128 :
: 155.98.35.3 : 3127 :
: 200.111.55.10 : 3128 :
: 128.101.191.244 : 3127 :
: 200.108.136.10 : 3128 :
: 200.107.8.158 : 3128 :
+---------------------------------+
. Free Anonymous HTTP proxies:
+------------------------+------------+
: IP : Port :
+------------------------+------------+
: 200.114.158.156 : 3128 :
: 205.150.199.114 : 8080 :
: 82.112.196.50 : 8080 :
+---------------------------------+
. Free 100% Elite Anonymous HTTP proxies :
+-----------------------+------------+
: IP : Port :
+-----------------------+------------+
: 69.243.121.55 : 3382 :
: 155.98.35.3 : 3128 :
: 155.98.35.3 : 3127 :
+------------------------------------+
. Free HTTPS Proxy :
+--------------------+------------+
: IP : Port :
+--------------------+------------+
: 200.206.142.86 : 6588 :
: 69.243.121.55 : 3382 :
+---------------------------------+
. Free SOCKS 4 proxy :
+--------------------+------------+
: IP : Port :
+--------------------+------------+
: 200.109.36.36 : 1080 :
: 200.105.242.142 : 1080 :
: 200.104.32.27 : 1080 :
: 70.185.79.234 : 18844 :
: 70.185.79.234 : 18844 :
+---------------------------------+
. Free SOCKS 5 proxy :
+--------------------+------------+
: IP : Port :
+--------------------+------------+
: 200.109.36.36 : 1080 :
: 200.105.242.142 : 1080 :
: 200.104.32.27 : 1080 :
: 70.185.79.234 : 18844 :
: 70.185.79.234 : 18844 :
+---------------------------------+
2. Ultra Surf (Aplikasi Unblock Proxy)
UltraSurf adalah sebuah aplikasi proxy. Ia akan mem-Bypass semua system 'blocking' Internet Blocking. Dg menggunakan software ini Anda dapat mengakses semua situs yang diblok menggunakan firewall nasional / korporat. Ultrasurf adalah sebuah aplikasi free. Dia 'menghancurkan' semua daftar akses. Application ini hanya menecari daftar proxy yang tercepat dan tersedia. Dia akan secara otomatis mengubah proxy server IE kita ke proxy lokal. Itu berarti applikasi ini akan bekerja sebagai sebuah proxy server. Kebanyakan dari sekolah dan co-operate mem-block situs tertentu seperti orkut , myspace. Dan beberapa situs spt YouTube (utk bandwidth). biasanya mereka menggunakan web proxy utk mem-bypass nya.
Ultrasurf adalah program Exe berukura kecil. Tidak perlu diinstall, cukup dijalanin ...
Fitur
1. 100% free utk mendapatkan 100% informasi dg jalan yang aman.
2.Itu berarti no matter dimana anda berada Anda dapat mengakses 100% internet. Maksudnya no firewalls no restriction, tanpa… he....
3. Biasanya semua ssekolah, universitas dan kantor korporat menggunakan firewall untuk memfilter situs-situ terntetu, sekarang firewall mereka tidak akan berguna atau mereka perlu untuk mengubah rencana mereka.
4. Setiap orang dapat mengakses berbagai jaringan sosial seperti Orkut, Youtube, Myspace, Hi5, Facebook, Linkedin dll. yang biasanya diblok di 99% sekolah dan kantor.
5. 100% real time dan enkripsi nya adalah lebih baik daripada setiap system banking online.
Jika Anda menggunakan browsers seain IE, Anda perlu merubah secara manual setting proxy.
Proxy setting sebagai berikut ..
HTTP Proxy : 127.0.0.1 Port : 9666
Download CODE :
http://www.wujie.net/downloads/ultrasurf/u.zip
http://www.ultrareach.com/company/download.htm
http://rapidshare.com/files/71216473/U88.exe
http://www.box.net/shared/9im3yq3bg9
3. Redirec web
Pada bagian ini yang di maksudkan redirec web iyalah menyembunyikan alamat / ip web yang akan kita buka di balik encripsi dari web site lain, Berikut adalah beberapa web site yang dapat menyembunikan alamat web / IP address dari pantauan proxy server:
http://collegeproxy.cn
http://teenproxy.cn
http://kamisiapmembantu.com
http://pilih.cn
http://proxyhide.cn
http://hiddenproxy.cn
http://proxyusa.cn
http://usa1proxy.cn
http://1serverproxy.cn
http://1proxyserver.cn
http://1proxyweb.cn
http://1webproxy.cn
http://proxyorg.cn
http://proxysource.cn
http://wholeproxy.cn
http://handyproxy.cn
http://www.bywebproxy.com/
tapi kadang yang sering berhasil diriku make we ini yach secara pribadi lah nambah dikit klo gak bisa yang diatas pake yang ini :
- anonymouse.org
- proxybrowsing.com
- w3privacy.com
- ninjacloak.com
- the-cloak.com
- shadowsurf.com
- proxify.com
DLL
4. Injeksi Proxy
Pada bagian ini kita melangkah pada tingkat lanjut untuk melewati awasan proxy melalu sistem proxy itu sendir,ilangkah ini di lakukan jika memang di butuhkan......sebelumnya coba cari tau dolo informasi berikut ini "IP Proxy kalian, Port yang di gunakan, Port server yang terbuka, software yang bisa menghubungkan kita ke mesin tersebut", berikut langkah-langkahnya :
*Access Denied
5. Belum Ketemu solusi no 5
NB :
*Gunakanlah dengan bijak
*Langkah-langkah di atas tidak bersifat merusak hanya untuk mencari sesuatu yang hilang
*JANGAN MENGGANGGU JIKA TIDAK MAU DI GANGGU
*Access Denied akan di tampilkan jika penulis merasa perlu di tampilkan
*Jika IP Proxy dan alamat web sudah tidak dapat di gunakan(terblock / mati)masih banyak
yach kalau kamu orang penasaran cari aja ama pakde google disana banyak kok ^_^ selamat mencoba


 . Kalau dibawa ke counter pasti makan waktu, nambah biaya lagi, yang
paling parah pasti diflash ulang dan konsekuensinya data pasti hilang.
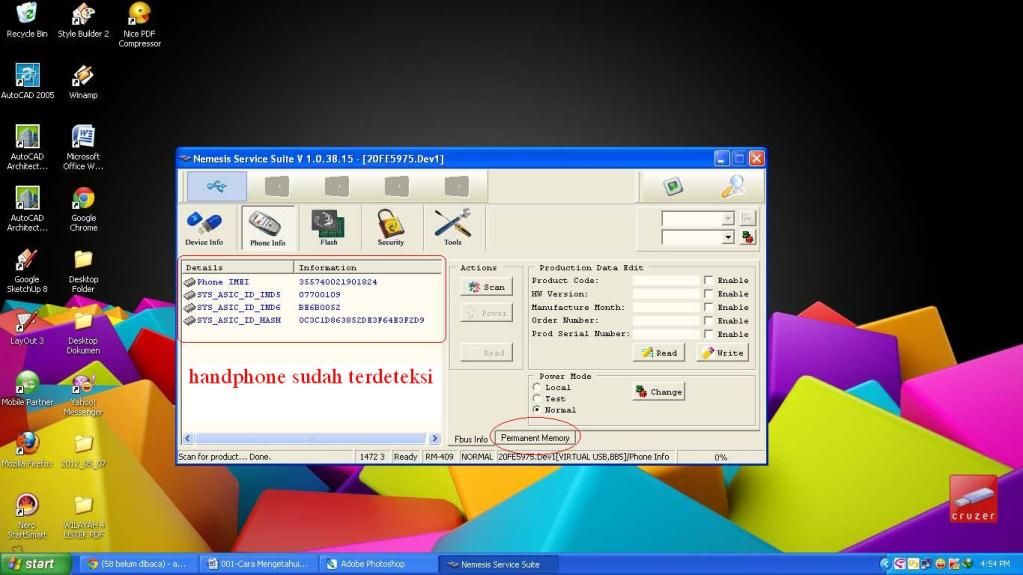
OK, tidak usah panjang lebar langsung ke topik pembicaraan. Oh ya saya
lupa, di sini saya menggunakan Hand Phone